Autopsie d'une attaque Black Hat SEO sur Joomla
du webshell polymorphe à la persistance noyau dans CageFS
une page blanche éphémère, un mot sans queue ni tête affiché furtivement en production
Tout commence par une anomalie presque invisible : une page blanche éphémère, un mot sans queue ni tête affiché furtivement en production (« biaoJiOk »), ou quelques micro-coupures passées inaperçues sous les radars du monitoring. Pour n’importe quel exploitant ou développeur web, le premier réflexe relève du bon sens : inspecter l’arborescence, repérer un fichier suspect fraîchement injecté, le purger, réinitialiser un mot de passe et clore l’incident avec le sentiment du devoir accompli.
Pourtant, dans le paysage des menaces actuelles, traiter une intrusion applicative comme une simple altération de scripts PHP relève du vœu pieux. Les campagnes automatisées ne se contentent plus de défacer un site ou de déposer un shell isolé : elles déploient une infrastructure parasitaire complète, pensée pour résister aux redémarrages, aux nettoyages manuels et aux outils de détection statique.
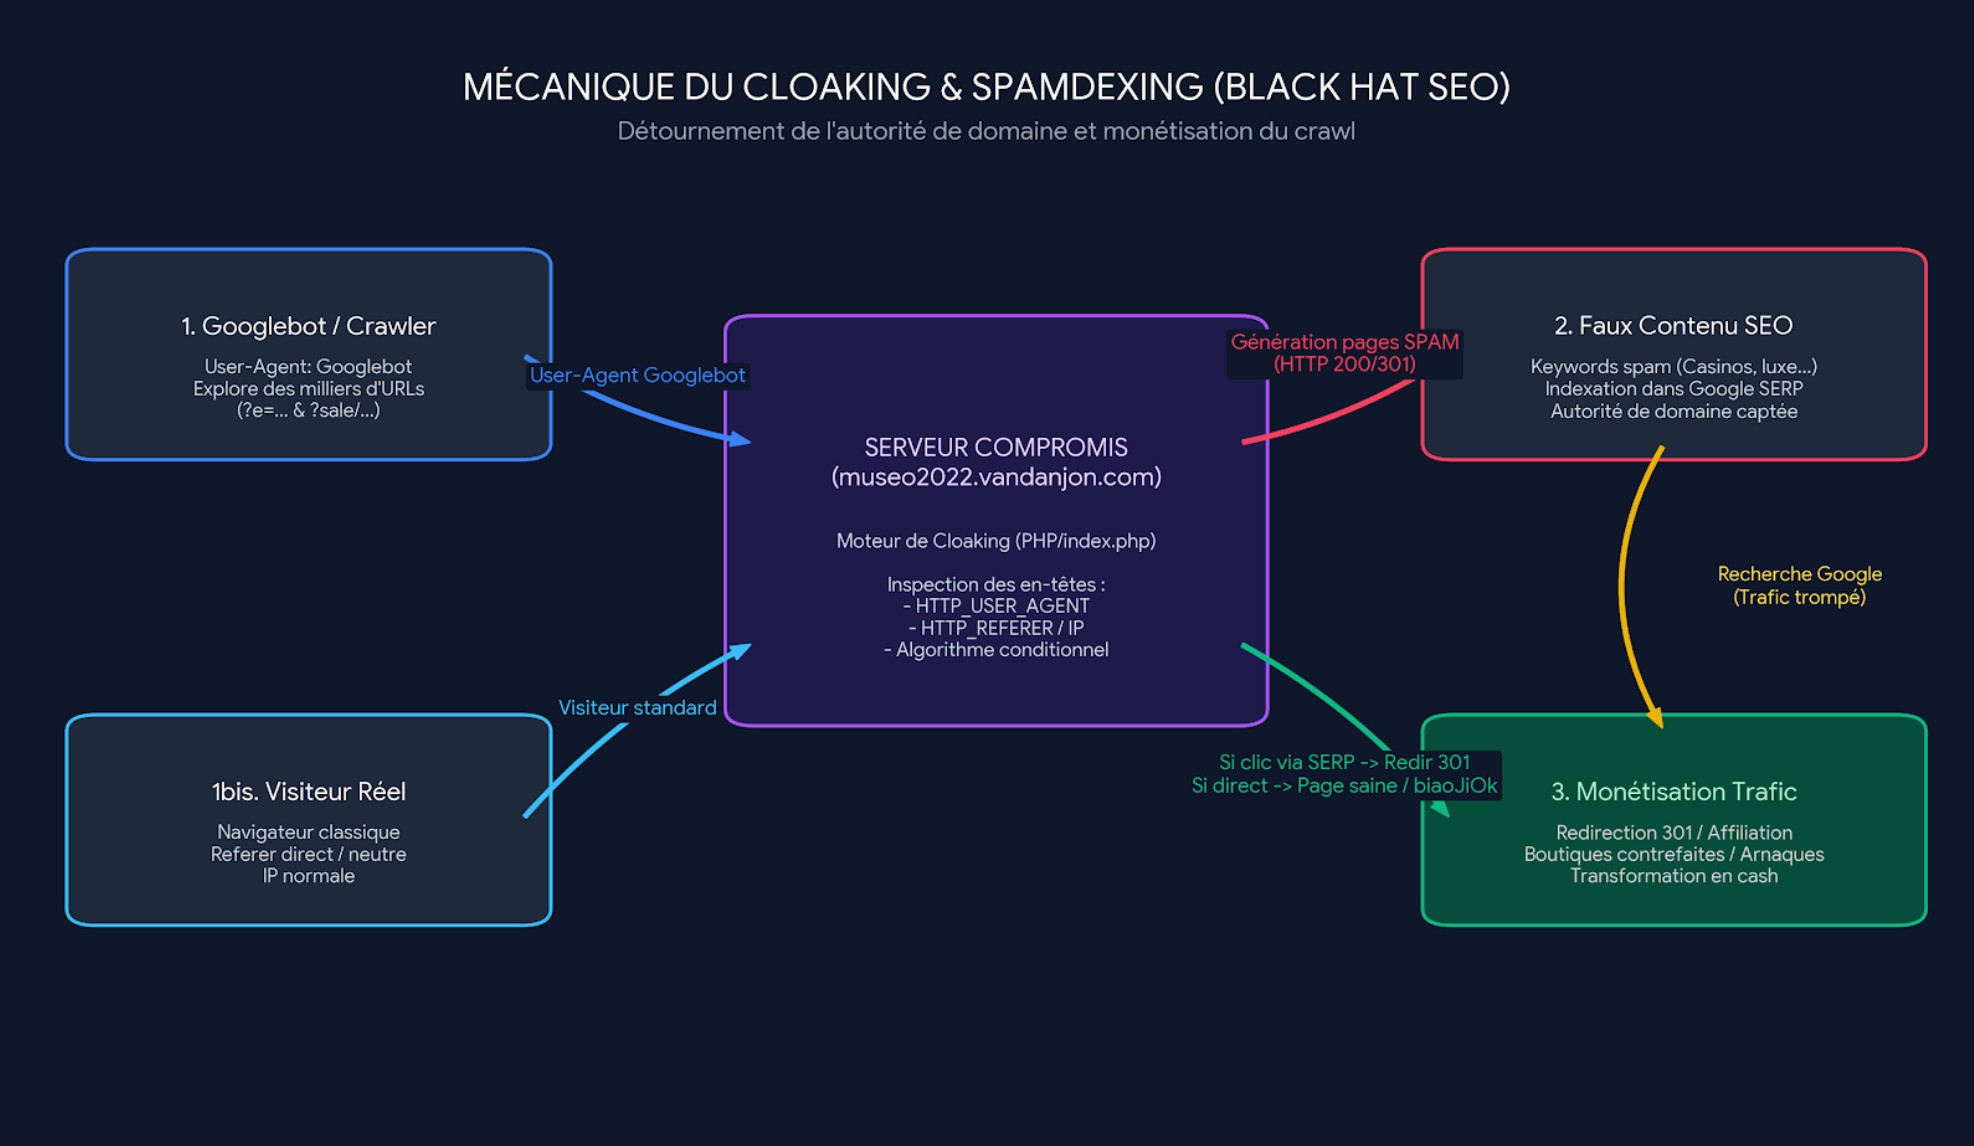
Cloaking & Spamdexing
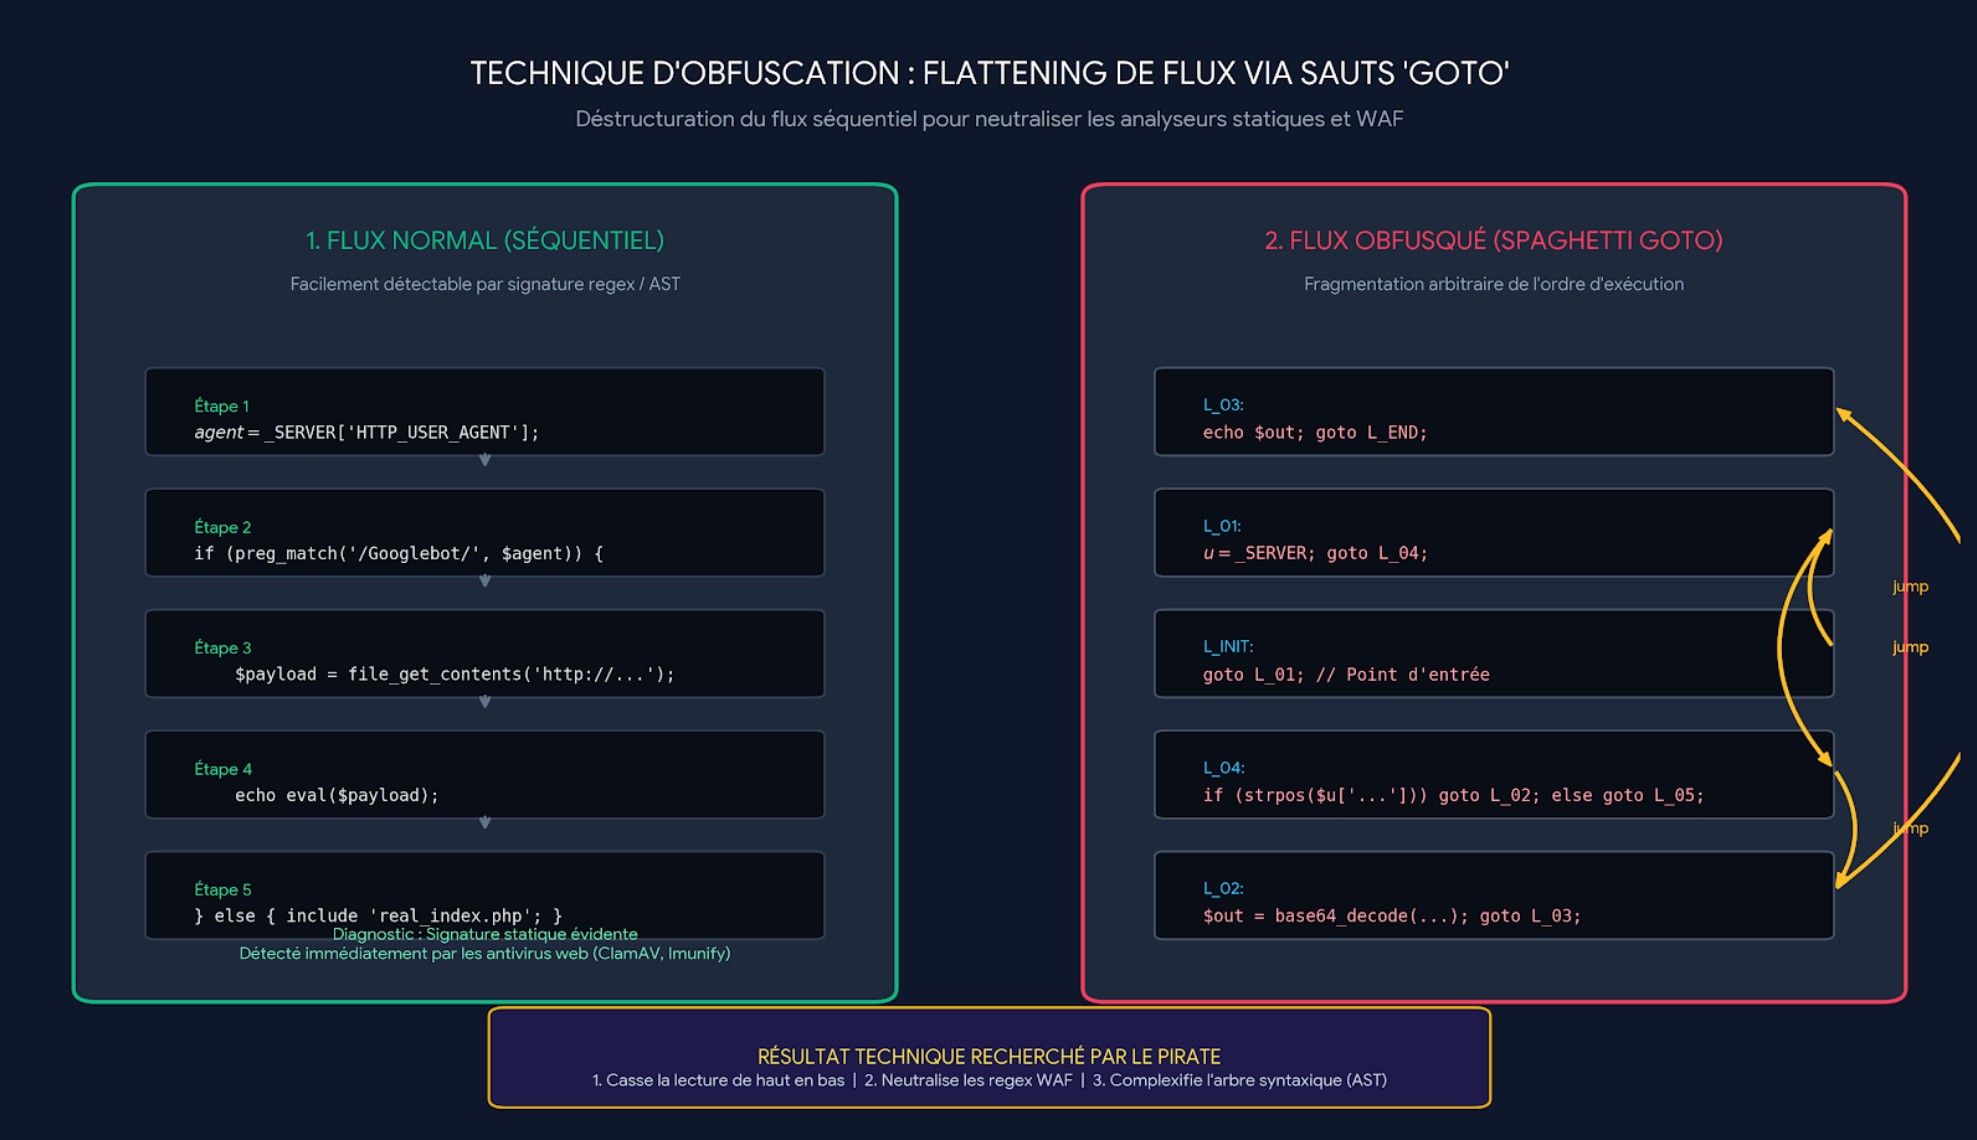
C’est précisément l’expérience vécue lors de la compromission d’un environnement de production hébergeant deux instances de Joomla. Ce qui ressemblait au départ à un piratage classique de type « SEO Spam » masquait en réalité une opération en profondeur bien plus méthodique : chargeurs PHP polymorphes reposant sur des sauts d'instructionsgoto, génération dynamique de faux fichiers de cache au sein de répertoires miroirs, manipulation fine des règles de routage web pour restreindre l’accès du serveur à une liste fermée de backdoors, et réécriture systématique des fichiers de configuration.
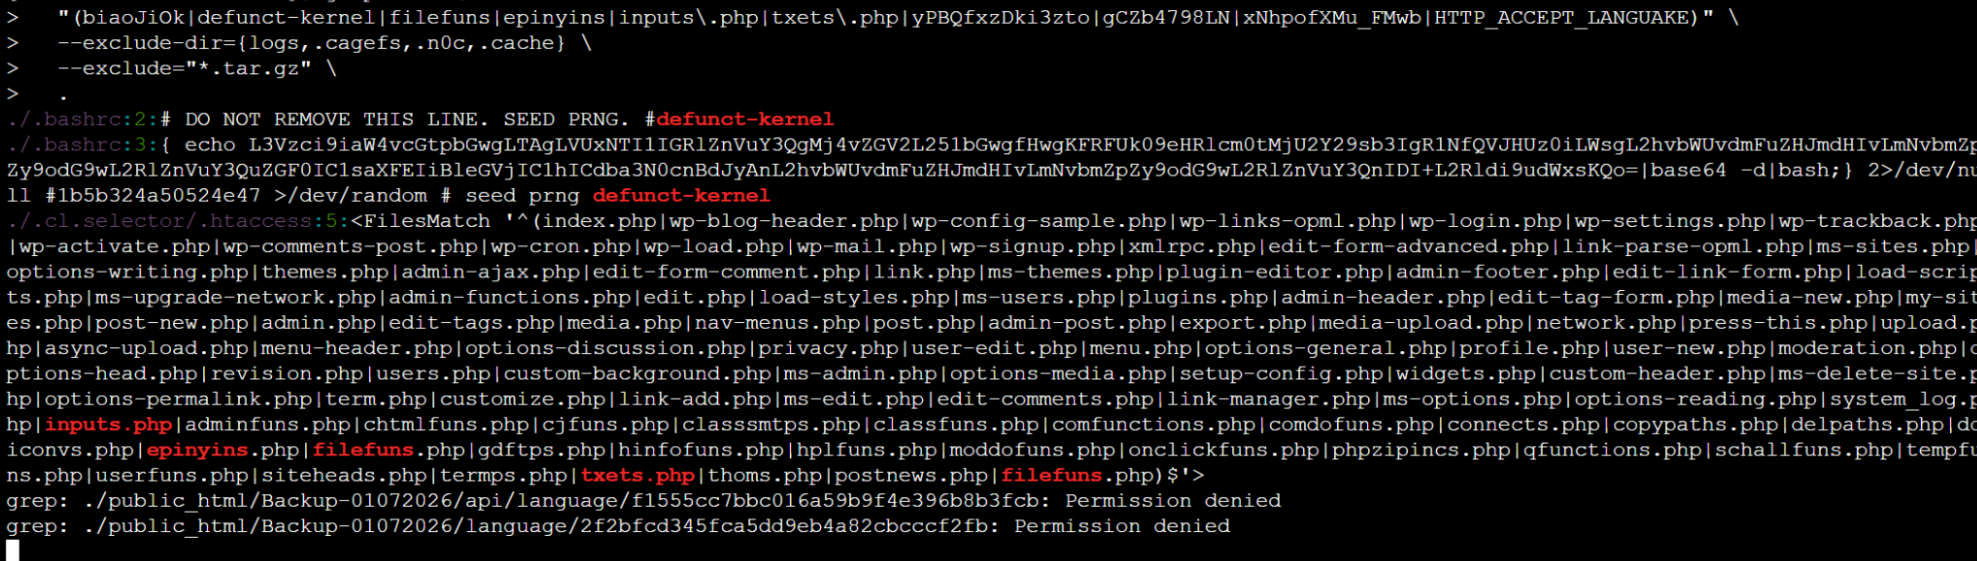
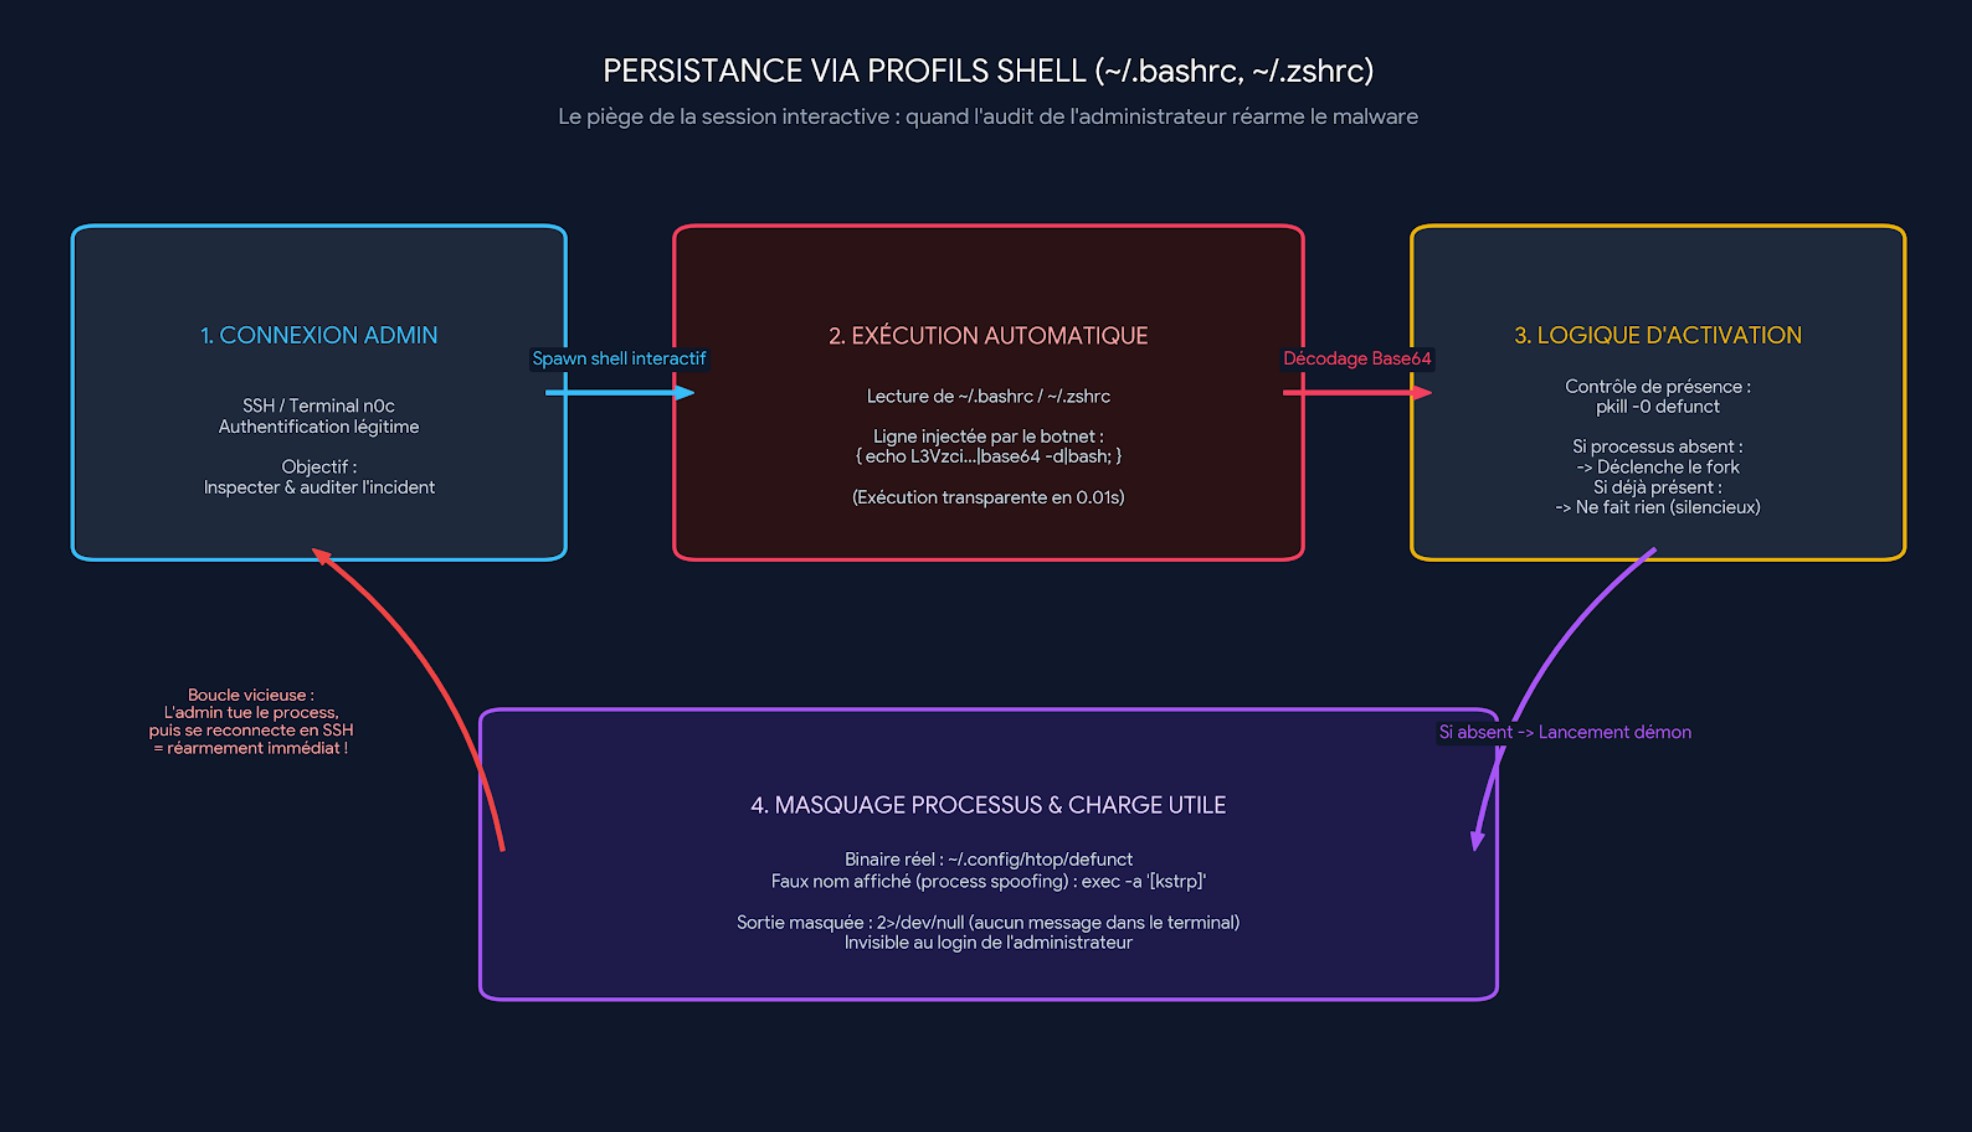
Plus instructif encore pour la communauté DevOps : l’attaque ne s’est pas arrêtée aux limites du CMS. Profitant de son ancrage applicatif, le botnet a cherché à transformer une brèche web opportuniste en persistance système pérenne. Des routines de relance encodées ont été injectées au cœur même des profils interactifs de l'utilisateur (~/.bashrc,~/.zshrc), armant un piège invisible où chaque connexion SSH de l'administrateur relançait silencieusement le malware masqué sous de faux processus système. Dans la foulée, des codes sources d’exploits noyau locaux (Dirty COW, OverlayFS) étaient compilés sur l'hôte dans l'espoir de faire sauter la cage d'isolation de l'hébergement et de s'arroger les privilèges root.
Cet article propose une autopsie technique complète, étape par étape, de cette compromission multi-couches. De l'analyse médico-légale des logs crawlant à vide pour Googlebot jusqu'au décorticage des mécanismes de résilience Unix, nous verrons comment un maillage défensif moderne — combinant isolation d'OS, durcissement du serveur web et hygiène d'administration — permet de contenir, diagnostiquer et éradiquer une infection conçue pour ne jamais mourir.
L'objectif commercial de l'attaque :
Monétisation par Black Hat SEO
- Le cloaking dynamique : Comment le code filtre les requêtes en analysant leUser-Agent et leReferer.
- Le détournement du budget de crawl : Analyse des logs d'accès montrant Googlebot saturant le serveur sur des URLs arbitraires forgées (/?e=..., /?sale/search/detail/?ITMCODE=...).
- L'impact business : Vampirisation du référencement naturel du domaine légitime pour indexer des boutiques contrefaites ou des plateformes de jeux d'argent illégales.
Déroulé
1. Introduction & Contexte opérationnel
- Le symptôme initial : Un site qui défaille discrètement, l'apparition du mot de contrôlebiaoJiOk en page d'accueil et des fichiers fantômes (filefuns.php).
- L'illusion du simple piratage applicatif : Pourquoi traiter l'incident comme une simple corruption de fichiers PHP condamne l'administrateur à une réinfection en boucle.
- Le profil de la menace : Une campagne automatisée industrielle combinant spambot SEO, réseau de proxies et outils de contournement système.
2. Phase 1 — L'intrusion et l'ancrage applicatif (CMS Joomla)
- Vecteurs d'entrée privilégiés : Exploitation de failles d'upload arbitraire ou d'exécution de code distant (RCE) dans des extensions tierces (galeries, gestionnaires de formulaires, composants obsolètes).
- Le dropper initial : Dépose de micro-scripts d'injection et réécriture duindex.php racine avec un chargeur polymorphe (obfuscation par sauts d'instructionsgoto, calculs ASCII dynamiques et détection d'environnement).
- Le verrouillage défensif par le pirate :
- Génération d'un.htaccess restrictif interdisant l'exécution de PHP à l'ensemble du système, sauf pour une liste blanche fermée contenant les outils légitimes et la panoplie de webshells de l'attaquant.
- Application de permissions en lecture seule (chmod 444) pour contrer les tentatives de remplacement par l'administrateur.
3. Phase 2 — Stratégie de dissimulation et de dispersion
- Les miroirs d'arborescence : Création de faux sous-dossiers imbriqués imitant la structure native pour tromper les audits visuels (includes/includes/includes/,layout/layout/).
- L'empoisonnement des répertoires de cache et de logs :
- Détournement du cacheschemaorg avec des dizaines d'occurrences de scripts dormants.
- Camouflage sous forme de scripts légitimes (joomla_scheduler.php,radio.php,2index.php) dispersés dans/media/ et/images/.
4. Phase 3 — La persistance d'infrastructure et l'évasion de cage
- Le piège de la session interactive : Injection de charges utiles encodées en base64 au sein des profils utilisateur (~/.bashrc,~/.zshrc). Analyse du mécanisme : chaque connexion SSH de l'administrateur relance silencieusement le démon d'attaque.
- La surveillance par Cron : Création d'une tâche planifiée horaire (crontab) rétablissant les shells et réécrivant la page d'accueil si les fichiers ont été supprimés.
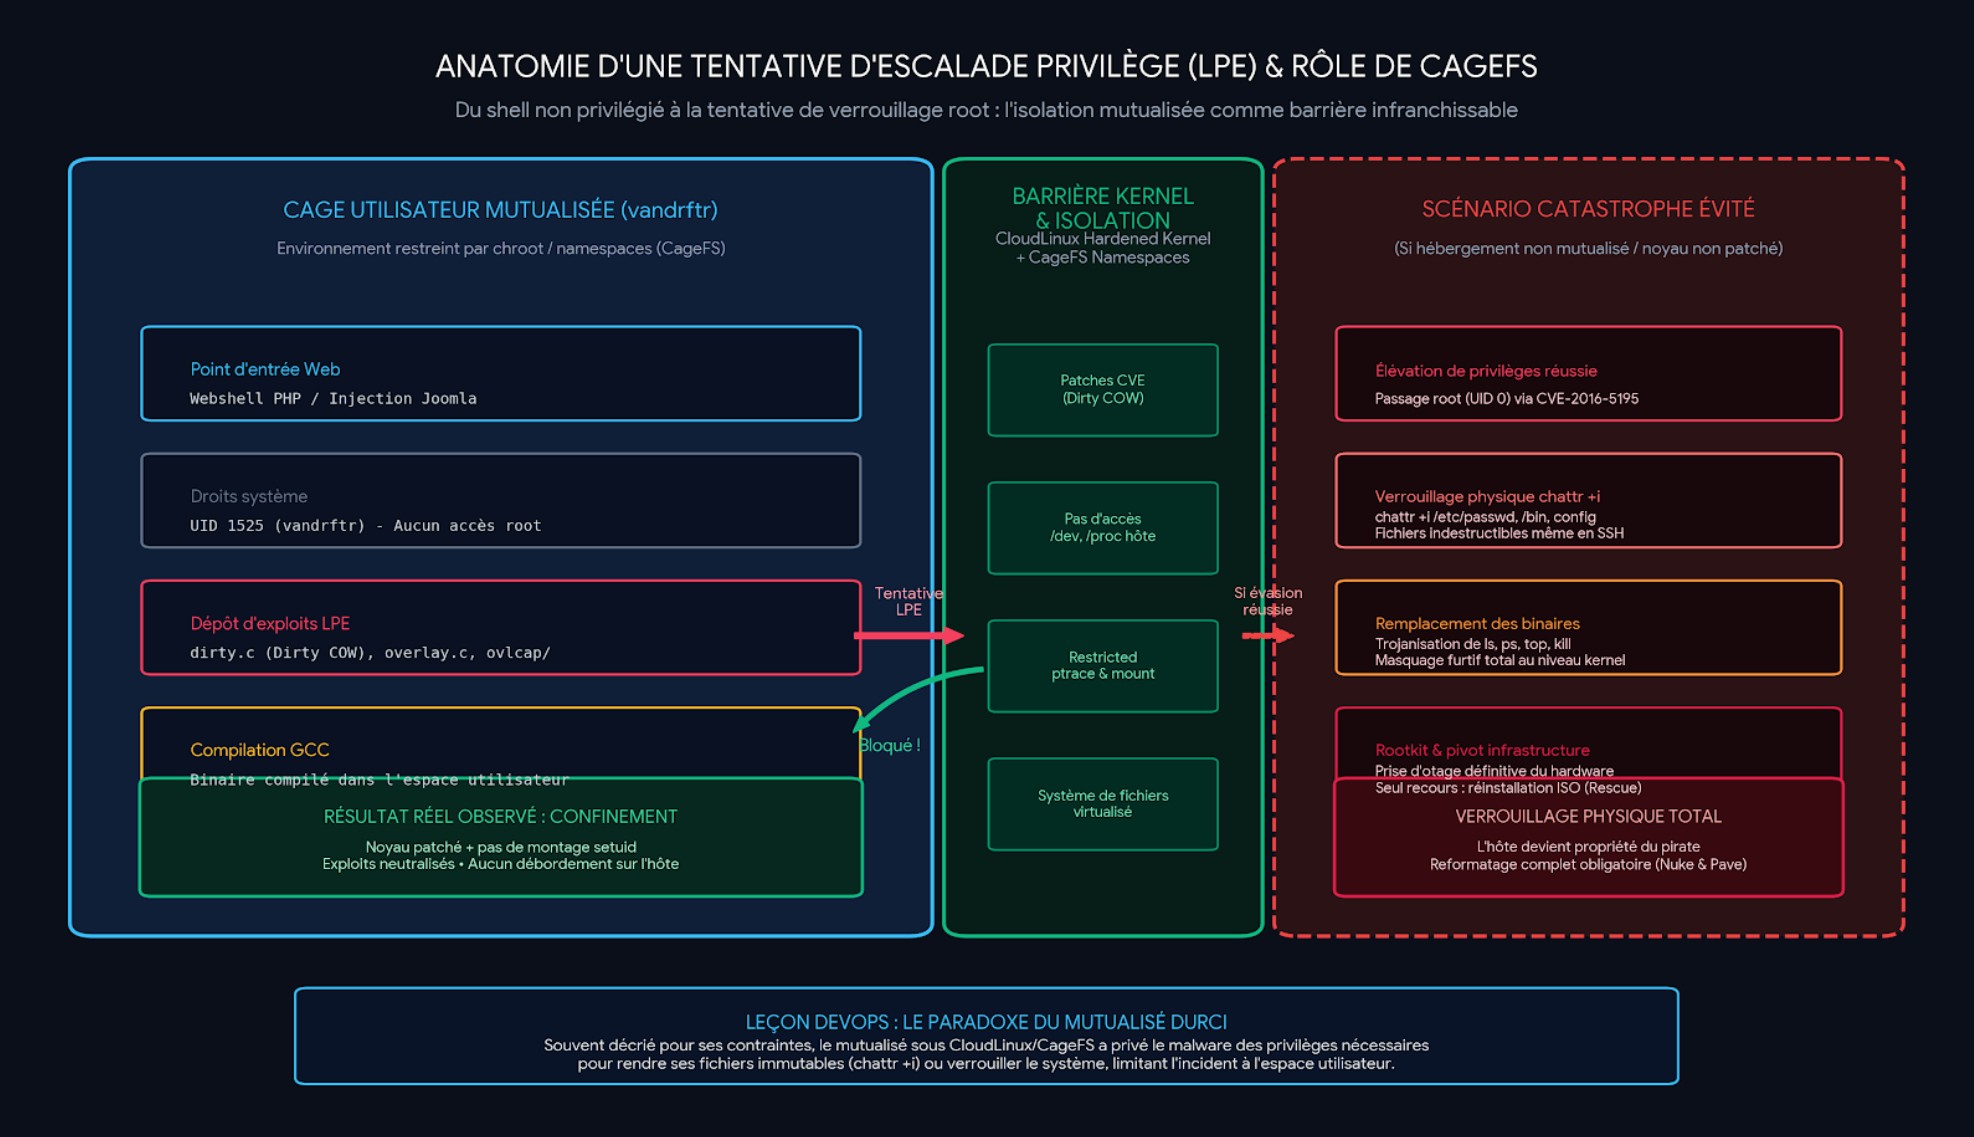
- La tentative d'escalade de privilèges (Root Escalation) :
- Dépôt et compilation d'exploits ciblant les failles du noyau Linux (dirty.c pour Dirty COW,overlay.c /ovlcap pour OverlayFS).
- Objectif de l'attaquant : percer l'isolation de la cage utilisateur (CloudLinux / CageFS) pour obtenir les droitsroot sur l'hôte.
- Application d'attributs immutables (chattr +i) au niveau système de fichiers pour rendre les fichiers indestructibles via un shell classique non-root.
Guide de remédiation et Durcissement DevOps
La méthodologie de réponse à incident en 5 temps
-
- Geler et neutraliser : Tuer les processus actifs (ps,pkill), vider lacrontab.
- Nettoyer l'environnement shell : Auditer et purger~/.bashrc,~/.zshrc et le répertoire~/.config/.
- Assainir le code : Purger les répertoires d'upload, supprimer les arborescences miroirs et régénérer le cœur Joomla à partir d'une archive officielle.
- Verrouiller les accès : Renouveler les secrets d'infrastructure (SSH, SFTP, MySQL, sessions CMS).
- Durcir le serveur web : Interdire impérativement l'exécution de scripts PHP dans les dossiers statiques (/images/,/media/) via des directives.htaccess strictes.
Checklist d'observabilité post-incident : Requêtes d'audit récurrentes (find -mtime, surveillance des connexions DB, vérification des tâches planifiées).
OBJECTIFS ÉCHOUÉS et NON POURSUIVIS PAR LES ATTAQUANTS DANS NOTRE CAS d’USAGE
1. Ils n'ont pas réussi à obtenir les droitsroot (Échec de l'évasion de cage)
La preuve formelle réside dans la présence des fichiersdirty.c,overlay.c et du sous-dossierovlcap/ restés dans le répertoire personnel :
- Ce qu'ils ont tenté : Compiler et exécuter des exploits ciblant le noyau Linux pour percer la virtualisation et devenir administrateur complet de la machine physique (node***-eu).
- Pourquoi ils ont échoué : L'architectureCloudLinux / CageFS mise en place par l'hébergeur compartimente chaque utilisateur dans une cellule isolée avec des noyaux patchés contre Dirty COW et les vulnérabilités OverlayFS. Ne disposant pas deroot, ils sont restés bloqués avec les droits stricts de l'utilisateurdu serveur mutualisé Planethoster. C'est aussi pour cela qu'ils n'ont pas pu détruire les logs système ou installer des modules noyau persistants (rootkits).
2. Le second site sous Joomla 6.1.2 est resté intact : pourquoi ?
La version du CMS a joué un rôle déterminant, couplée à la nature des attaques automatisées :
- Un vecteur d'attaque probablement inexistant sur la version récente : L'intrusion initiale surJoomla 5.4.2 s'est faite via une extension tierce vulnérable (les traces montraient des injections dansNPE-Gallery,3d_map_generator ou des caches). Ces extensions anciennes ou abandonnées ne sont généralement pas portées ou installées sur des versions récentes de Joomla.
- Le durcissement du cœur Joomla moderne : Les versions récentes intègrent des mécanismes d'isolation d'API plus stricts, des jetons CSRF renforcés et une gestion native des permissions d'écriture qui limitent l'exécution de code arbitraire non authentifié.
- L'absence de propagation latérale intelligente : Les scripts de ce type de campagne sont desbots programmés pour infecter le répertoire courant où ils ont trouvé la faille d'upload. Ils ont déposé un.htaccess à la racine~ et modifié les profils de shell (.bashrc), mais leur automate ne contenait pas de routine d'analyse multi-VHost pour aller fouiller et modifier les fichiers PHP du répertoire voisinpublic_html.
3. Ils n'ont pas exfiltré ni altéré la base de données
- Aucun ransomware / demande de rançon : Contrairement aux groupes de cybercriminalité financière classique qui chiffrent ou vident les tables SQL pour extorquer des fonds, les tables n'ont pas été dropées, altérées ou chiffrées.
- Aucun compte administrateur pirate créé dans#__users : L'attaquant n'a même pas cherché à s'attribuer un accès permanent au panneau d'administration via la base SQL (tu étais toujours le seul utilisateur présent).
- Pourquoi ? Leur modèle économique n'est pas le vol de données personnelles (RGPD / exfiltration de crédits), mais leparasitisme d'infrastructure. Le CMS ne les intéresse pas pour son contenu : il ne sert que de relais d'hébergement invisible pour leur spam SEO et leurs redirections.
4. Ils n'ont pas réussi à maintenir la persistance face à l'audit
Leur dispositif de persistance reposait sur trois leviers qui sont tombés :
- La tâche Cron horaire : Supprimée immédiatement sans qu'un processus parent n'en empêche la destruction.
- Le hook dans les shells interactifs (.bashrc,.zshrc) : Facilement traqué et purgé dès l'affichage du script encodé en base64.
- Les attributs de fichiers : Le fait queindex.php n'ait pas reçu d'attribut+i noyau (contrairement à leurs souhaits, car ils n'étaient pas root) a permis de reprendre la main avec un simplechmod 644.
CONCLUSION PARTIELLE : une relative protection grâce à l’hébergement mutualisé
Dans un contexte de serveur dédié ou de VPS non managé,la situation aurait été infiniment plus grave et potentiellement irréversible sans réinstallation complète de la machine.
L'environnement mutualisé durci (CloudLinux / CageFS) a agi comme une ceinture de sécurité involontaire contre la deuxième phase de l'attaque. Sur un serveur où l'administrateur gère lui-même l'OS sans cette couche de virtualisation de conteneur, plusieurs scénarios critiques se seraient produits :
1. La réussite des exploits noyau (Root Compromise)
Sur notre machine, l'attaquant a déposé et tenté d'exécuterdirty.c (Dirty COW) etoverlay.c /ovlcap (OverlayFS LPE) :
- Sur un VPS ou serveur dédié mal ou tardivement patché : L'attaquant aurait obtenu un accèsroot complet en quelques secondes via ces exploits.
- La conséquence : Dès qu'un pirate passeroot, la machine n'appartient plus à son propriétaire. Il peut altérer les binaires système de base (/bin/ls,/bin/ps,/usr/bin/top) pour masquer ses processus, charger des modules noyau (rootkits) indétectables depuis l'espace utilisateur, et désactiver complètement le pare-feu ou SELinux/AppArmor.
2. Le verrouillage définitif via le système de fichiers (chattr +i)
On a vu la difficulté à modifier certains fichiers lorsque l'attaquant a tenté de bloquer les droits :
- Avec les droitsroot : L'attaquant aurait pu poser l'attribut immutable (chattr +i) sur les fichiers vitaux du système (/etc/passwd,/etc/shadow,/etc/resolv.conf, les exécutables du serveur web).
- Même en redémarrant le serveur ou en te connectant en SSH, tu aurais été dans l'incapacité d'éditer ou de supprimer quoi que ce soit sans passer par un modeRescue (démarrage sur image ISO externe).
3. La persistance profonde hors du compte utilisateur
Sur le mutualisé, l'attaquant était contraint de se cacher dans~/.bashrc,~/.zshrc et la crontab de notre compte utilisateur :
- Sur un dédié : La persistance aurait été installée directement au niveau desystemd (création d'un service furtif.service), dans/etc/cron.d/, dans/etc/init.d/, ou via des tâches planifiées anonymes lancées sous le compteroot.
- Aucun scan dans notre répertoire utilisateur/home/******/ n'aurait alors permis de trouver la source du problème.
4. Le pivotage réseau et la compromission d'infrastructure
Un serveur dédié ou une instance cloud offre des fonctionnalités d'infrastructure que le mutualisé bloque par défaut :
- Scan et rebond (Pivot) : Le serveur aurait pu servir de passerelle pour cartographier et attaquer notre réseau local, nos autres machines ou nos buckets S3/stockages cloud via les métadonnées de l'hébergeur (comme l'adresse169.254.169.254 sur AWS/GCP/Scaleway).
- Attaques DDoS et relais de command & control (C2) : Disposant de toute la bande passante et des cœurs CPU sans limitation CloudLinux, la machine aurait été intégrée à un botnet de déni de service volumétrique, entraînant le bannissement direct de l'IP du serveur par les routeurs amont ou le signalement sur les listes Spamhaus/AbuseIPDB.
C'est un enseignement contre-intuitif mais capital pour les devops.
Conclusion
Cette attaque se situe globalement à un niveau de6 / 10 (complexité intermédiaire à semi-avancée), mais avec un profil très contrasté selon les étapes :
Décomposition de la note par vecteur
- Intrusion initiale (applicative) : 3 / 10
- Scan automatisé à grande échelle de sites Joomla/WordPress exposant des extensions tierces obsolètes ou des formulaires/galeries vulnérables aux failles d'upload arbitraire.
- Aucune vulnérabilité « 0-day » sur le cœur du CMS : exploitation opportuniste d'outils publics bien connus (script-kiddie / spray-and-pray).
- Techniques d'obfuscation applicative & Cloaking SEO : 6 / 10
- Le chargeur polymorphe deindex.php est sophistiqué : code spaghetti à base de sauts d'instructionsgoto, découpage de chaînes par tables de caractères calculées, validation cryptographique par MD5 salé et routage conditionnel transparent selon l'en-têteUser-Agent.
- Le filtre.htaccess avec liste blanche démontre une volonté assumée d'éliminer la concurrence d'autres bots tout en maintenant l'illusion d'un site fonctionnel.
- Persistance & Défense en profondeur de l'infection : 7 / 10
- C'est là que l'attaque dépasse le simple malware web amateur.
- Piégeage croisé : la tâchecrontab, l'empoisonnement des profils interactifs (~/.bashrc et~/.zshrc), le masquage de processus sous faux noms système ([kstrp],defunct), l'utilisation de dossiers miroirs (includes/includes/includes) et la dispersion de shells dormants (radio.php,2index.php).
- Ce maillage oblige l'administrateur à mener une véritable investigation médico-légale plutôt qu'une simple suppression de fichiers.
- Tentative d'escalade de privilèges (Root LPE) : 4 / 10
- L'attaquant n'a pas conçu d'exploit sur-mesure. Il a simplement déposé des codes sources publics d'exploits célèbres (dirty.c pour Dirty COW,overlay.c /ovlcap pour OverlayFS) et les a compilés viagcc pour voir si le noyau hôte n'était pas patché.
- Aucune adaptation intelligente : dès que la cage virtuelle CloudLinux a bloqué l'exploit, le bot s'est arrêté là sans chercher de vecteur d'évasion alternatif.
Profil global de la menace
Ce n'est ni l'œuvre d'un débutant isolé (qui se serait contenté d'un défacement voyant ou d'un shell c99 basique), ni une menace persistante avancée (APT étatique ciblant spécifiquement une seule entreprise).
Il s'agit d'unkit d'exploitation industriel de cybercriminalité organisée (spécialisé dans le Black Hat SEO / cloaking). Les développeurs du kit ont un bon niveau technique en ingénierie de persistance Unix et en contournement d'antivirus web, mais le déploiement sur le terrain reste délégué à des automates aveugles qui appliquent une recette standardisée.